


بانک مرکزی در نامهای به تاریخ ۵ آبان ۱۴۰۵، خطاب به مدیران عامل بانکها و مؤسسات اعتباری، با اشاره به ضرورت تقویت امنیت سایبری و مدیریت مخاطرات فناوری، بر استفاده از عضو دارای دانش، مهارت و تجربه کافی در حوزه فناوری اطلاعات در ترکیب هیئتمدیره تأکید کرد.
بانک مرکزی جمهوری اسلامی ایران در نامهای به تاریخ ۵ آبان ۱۴۰۵، خطاب به مدیران عامل بانکهای دولتی و غیردولتی، مؤسسات اعتباری غیربانکی و بانک مشترک ایرانی ـ خارجی، بر ضرورت توجه به تخصص فناوری اطلاعات در ترکیب هیئتمدیره مؤسسات اعتباری تأکید کرد.
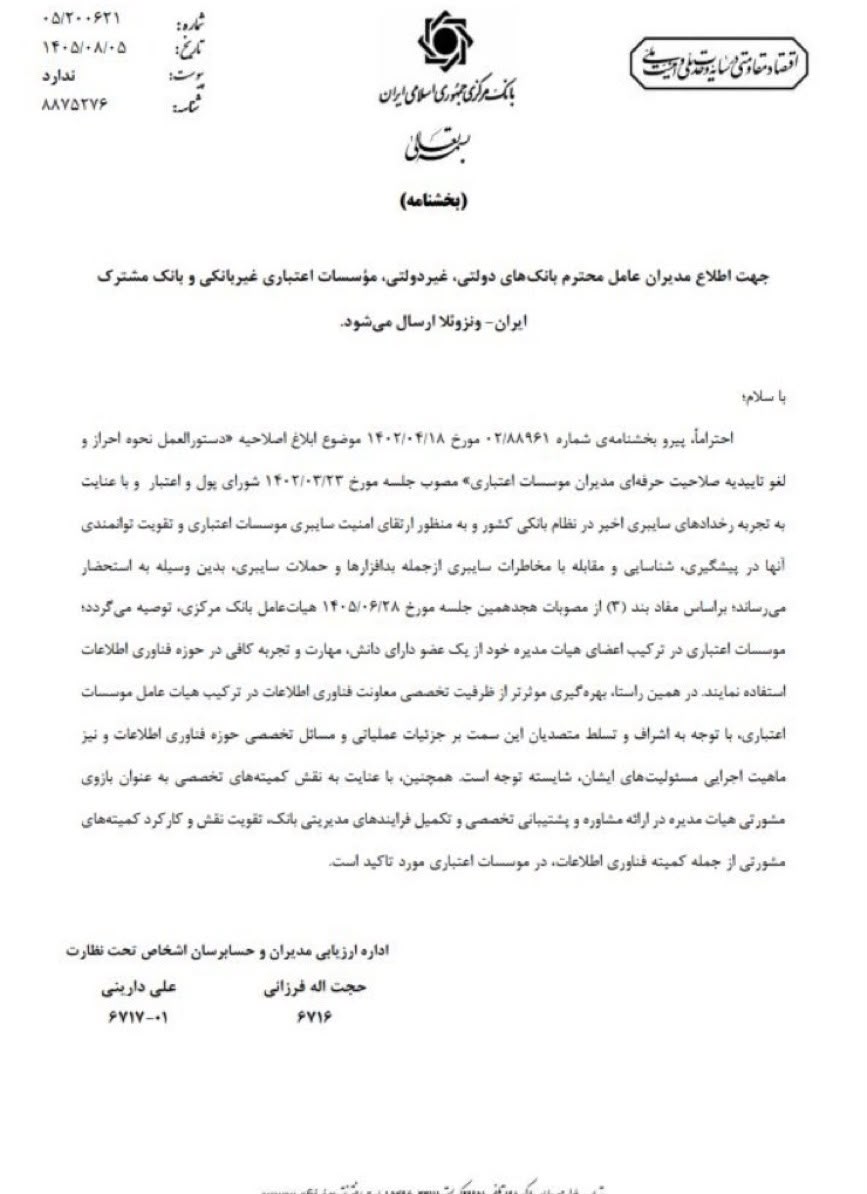
در این نامه، با اشاره به اصلاحیه دستورالعمل نحوه احراز و لغو تأییدیه صلاحیت حرفهای مدیران مؤسسات اعتباری و مصوبه شورای پول و اعتبار، آمده است که تجربه رخدادهای سایبری اخیر در نظام بانکی، ضرورت ارتقای امنیت سایبری و تقویت توان مؤسسات اعتباری در پیشگیری، شناسایی و مقابله با مخاطرات سایبری و حملات رایانهای را بیش از پیش آشکار کرده است.
بر این اساس، بانک مرکزی به مؤسسات اعتباری توصیه کرده است در ترکیب اعضای هیئتمدیره خود از فردی برخوردار از دانش، مهارت و تجربه کافی در حوزه فناوری اطلاعات استفاده کنند.
در بخش دیگری از نامه، با اشاره به ماهیت تخصصی و عملیاتی مسئولیتهای حوزه فناوری اطلاعات، بر استفاده مؤثر از ظرفیتهای تخصصی این بخش و تقویت نقش کمیته فناوری اطلاعات تأکید شده است. این کمیته میتواند بهعنوان بازوی مشورتی هیئتمدیره، در ارائه مشاوره تخصصی، پشتیبانی از تصمیمگیریها و تکمیل فرایندهای مدیریتی مؤسسات اعتباری نقشآفرینی کند.
تأکید بانک مرکزی بر حضور متخصص فناوری اطلاعات در هیئتمدیره، بیانگر اهمیت یافتن ریسکهای سایبری و فناوری در حاکمیت شرکتی بانکهاست. اثربخشی این رویکرد به جایگاه واقعی عضو متخصص، دسترسی او به اطلاعات و میزان اثرگذاریاش بر تصمیمهای کلان و نظارتی هیئتمدیره بستگی دارد.







نظر شما چیست؟